
Integruotų grandynų kortelių sistema ir identifikavimo kortelių sistema - tai dviejų skirtingų tipų kortelių sistemos, kurių funkcionalumas, saugumas ir naudojimas šiek tiek skiriasi.
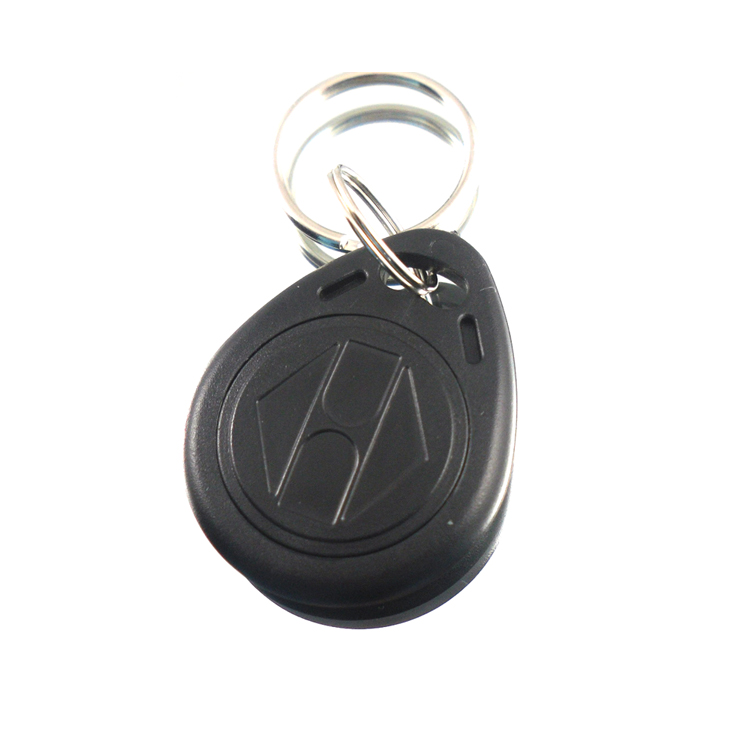
IC raktų pakabukai plačiai naudojami viešajame transporte ir prieigos kontrolės sistemose. Išorinis korpusas pagamintas iš rafinuotų formų ir pažangių antikorozinių ir aukštai temperatūrai atsparių medžiagų, o jo viduje įtaisyti radijo dažnių kortelių lustai. Jie užpildomi epoksidine derva ir sujungiami suvirinant ultragarsu.
Asmens tapatybės kortelė - tai tik nuskaitymui skirta bekontaktė integrinio grandyno kortelė, kuri priklauso nuo kortelių skaitytuvo, kad jis pajustų maitinimą ir nuskaitytų unikalų kortelės numerį, įrašytą lusto EEPROM atmintyje. Kortelės numeris įrašomas vieną kartą prieš užantspauduojant kortelę ir negali būti pakeistas po to, kai kortelė užantspauduojama. Pasyvioji ir bekontaktė yra dvi svarbiausios šios mikroschemos savybės, o radijo dažnių sąsajos grandinė yra pagrindinė pagrindinė technologija. Ji priima radijo dažnių energiją iš kortelių skaitytuvo, generuoja lusto maitinimą ir laikrodį ir naudoja tokias technologijas kaip fazės poslinkio raktas ir apkrovos amplitudės moduliacija, kad užtikrintų belaidį ryšį tarp kortelės ir skaitytuvo. Išskirtiniai bekontaktės tapatybės kortelės privalumai - patogus, greitas ir patikimas veikimas - buvo plačiai taikomi.
1. Saugumas:
IC kortelių saugumas yra daug didesnis nei asmens tapatybės kortelių. Asmens tapatybės kortelėje esantį kortelės numerį galima perskaityti be jokio leidimo, todėl ją lengva kopijuoti. IC kortelėje įrašytiems duomenims skaityti ir rašyti reikia atitinkamo autentiškumo patvirtinimo slaptažodžiu, ir net kiekviena kortelės sritis turi skirtingą apsaugą slaptažodžiu, kad būtų visapusiškai apsaugotas duomenų saugumas. IC kortelės duomenų įrašymo ir skaitymo slaptažodį galima nustatyti skirtingai, todėl taikomas geras hierarchinis valdymo metodas, užtikrinantis sistemos saugumą.
2. Registruotinumas:
Į asmens tapatybės kortelę negalima įrašyti duomenų, o jos įrašytą turinį (kortelės numerį) iš karto gali įrašyti tik lusto gamintojas. Kūrėjai gali tik nuskaityti kortelės numerį naudojimui ir negali kurti naujų numerio valdymo sistemų pagal faktinius sistemos poreikius. IC kortelę gali ne tik skaityti, bet ir įrašyti įgalioti naudotojai (pavyzdžiui, naujus kortelės numerius, naudotojo leidimus, naudotojo informaciją ir t. t.), o IC kortelės įrašytą turinį galima pakartotinai ištrinti.
3. Sandėliavimo talpa:
Asmens tapatybės kortelėje įrašomas tik kortelės numeris, o IC kortelėse (pvz., "Philips mifare1" kortelėse) galima įrašyti apie 1000 simbolių turinį.
4. Darbas neprisijungus ir tinkle:
Kadangi tapatybės kortelėje nėra turinio, kortelės turėtojo leidimai ir sistemos funkcijos priklauso tik nuo kompiuterių tinklo platformos duomenų bazės paramos. Pačioje identifikavimo kortelėje jau įrašyta daug su naudotoju susijusio turinio (kortelės numeris, naudotojo informacija, leidimai, vartojimo balansas ir kita informacija), kuris gali būti visiškai atskirtas nuo kompiuterinės platformos, kad būtų pasiektas automatinis tinklo ir neprisijungusio veikimo perjungimas, ir gali patenkinti didelio masto naudojimo ir mažesnio laidų kiekio poreikius.
5. Vienos kortelės pratęsimo paraiška:
Dėl įrašų ir pertvarų trūkumo tapatybės kortelės gali remtis tik tinklo programine įranga, kad apdorotų informaciją iš įvairių posistemių, o tai labai padidina jų priklausomybę nuo tinklo; jei naudotojai nori pridėti funkcinių taškų po to, kai baigiama kurti tapatybės kortelių sistema, jie turi įrengti papildomus laidus, o tai ne tik apsunkina inžinerinę statybą, bet ir padidina nereikalingas investicijas. Taigi, naudojant tapatybės kortelę sistemai kurti, sunku ją išplėsti ir sukurti tikrą vienos kortelės sistemą. IC kortelės saugojimo sritis padalinta į 16 skirsnių, kurių kiekvienas turi skirtingus slaptažodžius ir kelias nepriklausomas posistemių valdymo funkcijas, pavyzdžiui, pirmajame skirsnyje - prieigos kontrolė, antrajame - vartojimo kontrolė, trečiajame - darbuotojų lankomumas ir pan. Visiškai įgyvendinama vienos kortelės sistemos paskirtis ir pasiekiamas visiškai modulinis dizainas. Net jei naudotojams reikia pridėti funkcinių taškų, jiems nereikia iš naujo laidų. Jiems tereikia pridėti techninės ir programinės įrangos modulius, o tai palengvina IC kortelių sistemos atnaujinimą ir išplėtimą bet kuriuo metu ateityje, pasiekiamas sklandus atnaujinimas ir sumažinamos dvigubos investicijos.
6. Išmaniųjų sistemų priežiūra ir eksploatavimas:
Pavyzdžiui, jei kompiuteris išduoda naują naudotojo tapatybės kortelę, visi tapatybės kortelių numeriai turi būti rankiniu būdu atsisiųsti į kiekvieną tapatybės kortelių skaitytuvo valdiklį per tapatybės kortelių sistemos tinklą. Priešingu atveju tapatybės kortelė bus laikoma negaliojančia kortele ir jos nebus galima naudoti; Norėdami pakeisti naudotojo teises, kiekviename tapatybės kortelių valdiklyje turite įvesti autorizuotą tapatybės kortelės numerį. Pavyzdžiui, pradėjus naudoti sistemą, dažnai reikia pridėti ID kortelę. Kiekvienai naujai pridėtai kortelei arba tam tikros kortelės leidimui pakeisti kortelės numerį reikia įvesti visuose turimuose kortelės valdikliuose, o tai labai padidina rankinio valdymo ir priežiūros darbo ir laiko sąnaudas. Be to, jei yra kelios vienos kortelės posistemės arba jei posistemės yra šiek tiek didesnės, sistemos priežiūros ir valdymo sudėtingumas padidėja eksponentiškai, o tai tiesiogiai lemia netinkamą sistemos veikimą.
Vienos kortelės sistema, kurioje naudojamos IC kortelės, išdavus IC kortelę, pati kortelė yra duomenų informacijos laikmena. Net jei ryšių tinklas neprijungtas, skaitymo ir rašymo valdiklis vis tiek gali atlikti kortelės skaitymo ir rašymo operacijas neprisijungus prie tinklo. Jei keičiami naudotojo leidimai, naudotojo leidimus galima tiesiogiai įrašyti į IC kortelę. Norint įtraukti naują naudotoją ir pakeisti leidimus, tereikia pakeisti kortelę, nereikia keisti įvairių valdiklių. Taip techniškai išvengiama problemos, kai valdytojai visur keičia valdiklio kortelės naudojimo leidimus, pasiekiamas didesnis valdymo efektyvumas ir įgyvendinamas Pažangaus valdymo tikslas.
7. Išlaidų efektyvumas:
Nors tapatybės kortelės ir tapatybės kortelių skaitytuvai yra pigesni nei integrinių kortelių kortelės ir skaitytuvai, pagal visos vienos kortelės sistemos sudėtį (laidų kaina, struktūrinė sudėtis) abiejų sistemų kainos yra lygiavertės, ir tik integrinių kortelių sistema gali veikti stabiliai ir patikimai. Todėl IC kortelių sistemos ekonominis efektyvumas yra daug didesnis nei ID kortelių sistemos ekonominis efektyvumas. Be to, atsižvelgiant į dabartinę neišsivysčiusią įvairių įgyvendinimo padalinių techninės įrangos aplinką ir į tai, kad sistemos priežiūros personalas neturi kompiuterinių žinių, neįmanoma sukurti ar prižiūrėti išbaigtos tinklo sistemos, kuri palaikytų 24 valandas per parą nepertraukiamai veikiančią tapatybės kortelės su viena kortele sistemą. Taigi, pažangioji ID kortelės su viena kortele sistema, atitinkanti abipusį tinklinio ir neprisijungusio veikimo pritaikymą, yra vienintelis pasirinkimas šiuolaikiniams naudotojams.
8. Galima daryti dvi išvadas apie vienos kortelės pramonę:
Asmens tapatybės kortelės negali būti paverstos viena kortele, o asmens tapatybės kortelės negali būti naudojamos vartojimui, jei jų trūkumai nėra priimtini. Didžiausia priežastis, dėl kurios tapatybės kortelės negali būti naudojamos vartojimui, yra kredito problemos. Dėl to, kad tapatybės kortelėms nėra pagrindinio saugumo autentiškumo patvirtinimo mechanizmo ir negalima rašyti kortelių, vartojimo duomenys ir sumos gali būti saugomi tik kompiuterio duomenų bazėje. Kompiuterius valdo nekilnojamojo turto valdymo darbuotojai, todėl teoriškai ir mechanizme nėra vietos sukčiavimui. Be to, jei dėl kompiuterio sutrikimų sutriks vartojimo duomenys, atsiras katastrofiškų pasekmių.
Todėl neįmanoma priversti vartotojų sutikti su asmens tapatybės kortelių autoritetu (t. y. kreditu) valdyme. Dėl per daug finansinių ginčų tapatybės kortelių vartojimo sistema gali tapti netinkama naudoti, ypač viešosiose sistemose, pavyzdžiui, bendruomenių valdymo sistemose. IC kortelių vartojimo sistema dėl savo didelio patikimumo ir nepažeidžiamos atitikties tarptautiniam ISO9001 saugumo sertifikavimo mechanizmui daugiausia dėl to, kad "elektroninė piniginė" arba IC kortelė yra vartotojo rankose ir kiekvieną vartojimo sumą "kontroliuoja" pats vartotojas. Todėl IC kortelių vartojimo sistema yra labai patikima vartojimo sistema. Žinoma, esant tinklo būsenai, kompiuteryje vis tiek yra duomenų, atitinkančių naudotojo IC kortelę, todėl taip pat pasiekiama dviguba sistemos duomenų saugumo atsarginė kopija.
9. "Keistas" reiškinys, kai IC kortelės naudojamos kaip asmens tapatybės kortelės:
Kai kurie asmens tapatybės kortelių įrenginių ir sistemų gamintojai dėl didelių IC kortelių privalumų taip pat teigia, kad jų sistemose galima naudoti IC korteles, tačiau iš tikrųjų, kaip ir naudojant ID korteles, jie naudoja tik kortelės numerį viešojoje IC kortelės srityje, nekeisdami savo ID kortelės sistemos struktūros, ir neturi IC kortelėms būdingo rakto autentiškumo patvirtinimo ir skaitymo ir rašymo saugumo mechanizmo. Taigi iš esmės galima daryti išvadą, kad tai vis dar yra tapatybės kortelės su viena kortele sistema, kuri, palyginti su tradicinėmis tapatybės kortelių sistemomis, tik labiau eikvoja išteklius ir turi daugiau sukčiavimo galimybių. Taip pat ji negali turėti IC kortelių sistemos privalumų.
Apskritai pasirinkimas tarp IC kortelių sistemos ir ID kortelių sistemos priklauso nuo konkretaus taikymo scenarijaus ir reikalavimų. Jei reikia didesnio saugumo ir sudėtingų funkcijų, IC kortelių sistema gali būti tinkamesnė; kai kuriems paprastiems autentiškumo nustatymo scenarijams ID kortelių sistemos gali būti ekonomiškesnės.
Susiję produktai